Säkerhet och förtroende

Säkerhet för modern bokföring

SelfSIA kopplar till din bank via licensierad öppen bankinfrastruktur och låter AI sköta bokföringen – utan att ett enda kalkylark, PDF eller lösenord byter händer. Så här håller vi det så.

AES-256

Kryptering i vila

EU

Datalagring och GDPR

PSD2

Licensierad öppen bankåtkomst

TLS 1.3

Kryptering under överföring

Ett säkrare sätt att sköta bokföringen

De flesta företag "säkrar" bokföringen genom att skicka kontoutdrag via e-post eller WhatsApp till en bokförare som lagrar dem på en privat laptop. Jämför det med vad som händer i SelfSIA.

Klassisk bokföring

Inkorgsmetoden

Vad de flesta småföretag fortfarande gör

  • Kontoutdrag som PDF

    Skickas okrypterade via e-post eller chatt och ligger kvar i inkorgar på obestämd tid.

  • Lösenord via sms

    Bankuppgifter lämnas över så att revisorn kan "bara kolla något".

  • Ingen åtkomstlogg

    Ingen dokumentation över vem som öppnade, vidarebefordrade eller kopierade din ekonomidata.

  • En enda felpunkt

    En laptop, en inkorg, en person som håller år av ekonomihistorik.
Den automatiserade metoden

Vad som händer när du kopplar din bank

  • Skrivskyddad öppen bankåtkomst

    Data flödar via en PSD2-reglerad leverantör, aldrig som en vidarebefordrad fil.

  • Ditt banklösenord når oss aldrig

    Autentiseringen sker direkt med din bank, inte med SelfSIA.

  • Varje åtgärd loggas

    Uppladdningar, redigeringar och AI-genererade poster tidsstämplas och kan härledas.

  • Redundant, krypterad infrastruktur

    Ingen enskild laptop eller inkorg kan bli din felpunkt.

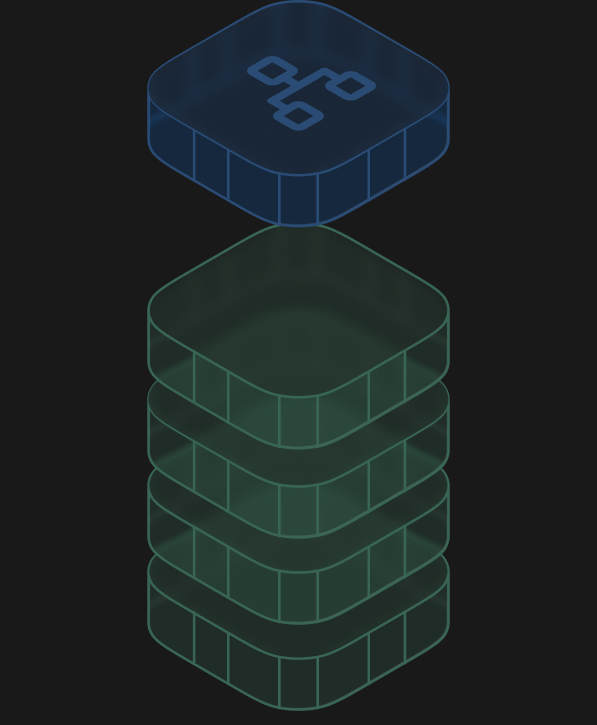
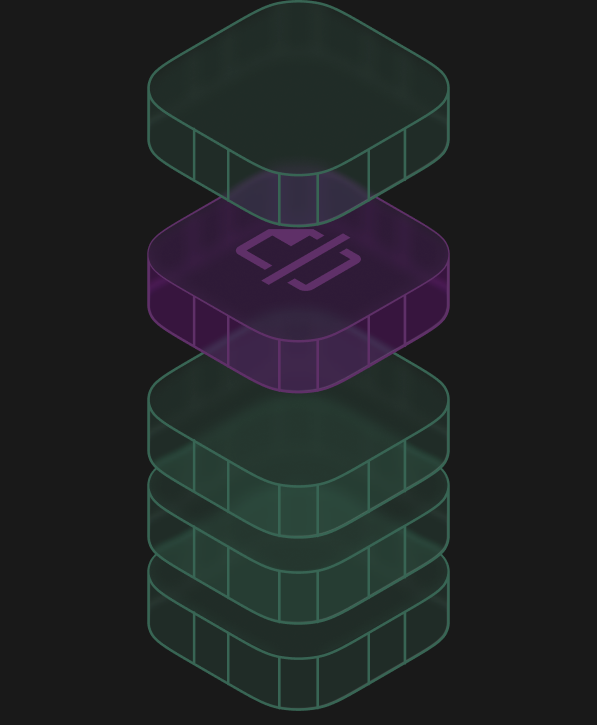
Fem skyddslager, från nätverk till bokföringspost

Vi följer defense-in-depth: ingen enskild kontroll ska göra allt arbete. Data paketeras i oberoende lager, från nätverket ner till den enskilda posten.

Vad som faktiskt skyddar dina data

Ingen jargong utan definition. Så här påverkar varje kontroll din vardag.

  • Kryptering överallt

    Data krypteras under överföring med TLS 1.3 och i vila med AES-256 – samma standard som banksektorn.

    AES-256 / TLS 1.3
  • Licensierad öppen bankåtkomst

    Bankkopplingar går via PSD2-reglerade aggregatorer. Vi begär skrivskyddade rättigheter – aldrig ditt internetbanklösenord.

    PSD2 / AISP
  • Granulär åtkomst och 2FA

    Rollbaserade rättigheter och obligatorisk tvåfaktorsautentisering innebär att åtkomst begränsas till precis det varje person behöver.

    RBAC / MFA
  • Full revisionsspår

    Varje uppladdning, redigering och AI-genererad post tidsstämplas och härleds – en manipulationssäker logg för revisorn.

    Oföränderliga loggar
  • EU-datalagring

    Data hostas inom EU och behandlas enligt GDPR. Den säljs aldrig och delas aldrig med tredje part för marknadsföring.

    GDPR
  • Redundanta säkerhetskopior

    Automatiska, krypterade säkerhetskopior körs över flera tillgänglighetszoner, med regelbundet testad katastrofåterställning.

    Flera zoner
  • Least-privilege intern åtkomst

    SelfSIA-personal kan inte bläddra i kunddata som standard. Produktionsåtkomst ges bara vid behov och varje tillfälle loggas.

    Ingen stående åtkomst
  • Kontinuerlig övervakning

    Automatisk hotdetektering och sårbarhetsskanning körs dygnet runt.

    Övervakning 24/7
  • Sårbarhetsrapportering

    Säkerhetsforskare kan rapportera problem direkt till vårt team. Varje rapport hanteras inom två arbetsdagar.

    [email protected]

Vad som händer efter att du kopplat din bank

Byggt för certifiering, inte bara löften

Vi visar hellre det verkliga läget än att runda av. Här är vad som är live idag och vad som finns på vår compliance-karta när vi skalar.

  • GDPR-anpassad datahantering

    Live
  • AES-256 / TLS 1.3-kryptering

    Live
  • PSD2-licensierad öppen bankåtkomst

    Live
  • Rollbaserad åtkomst och 2FA

    Live

Säkerhetsfrågor, besvarade rakt

Ser eller lagrar ni mitt internetbanklösenord?

Nej. SelfSIA kopplar via licensierade öppna bankleverantörer under PSD2. Du autentiserar dig direkt mot bankens egen inloggning; vi får bara en avgränsad, återkallelig åtkomsttoken – aldrig dina uppgifter.

Säljs eller delas min ekonomidata med tredje part?

Aldrig. Din ekonomidata används bara för att leverera SelfSIA till dig. Den säljs inte, hyrs inte ut och delas inte med annonsörer. Tredjepartsprocessorer (som molninfrastruktur) är avtalsbundna enligt GDPR.

Var lagras min data faktiskt?

All kunddata lagras i EU-baserade datacenter. Vi överför inte data utanför EES utan lämpliga skyddsåtgärder.

Vad händer med min data om jag stänger kontot?

Du kan begära radering när som helst. Vi behåller bokföringsunderlag bara under den tid som svensk lag och EU-lag kräver, därefter raderas datan permanent. Du kan starta processen i kontoinställningarna eller via support.

Har du en säkerhets- eller compliancefråga vi inte svarat på?

Vårt team kan gå igenom hela kontrolluppsättningen, dataflöden och den aktuella kartan med dig eller din revisor.